Vos systèmes sont sécurisés ?
Prouvez-le.
Ils nous ont fait confiance
Trois façons de travailler avec nous.
Payez notre temps, payez uniquement les résultats, ou mettez votre défense à l'épreuve.
À la journée
Vous achetez du temps d'expert, sur un scope défini.
- Tarif fixe à la journée, devis sous 24 h ouvrées
- Scope écrit et autorisé avant le début de la mission
- Rapport détaillé, restitution par les fondateurs
- Contre-test inclus
Idéal pour une mise en production, une conformité ou un audit planifié.
À la trouvaille
Vous ne payez que les failles réellement trouvées.
- Aucune faille, aucun paiement
- Prime fixée à l'avance selon la gravité
- Chaque faille validée avec preuve d'exploitation
- Même méthode manuelle que pour une prestation
Idéal pour tester sans engager de budget fixe, sur un périmètre ciblé.
En conditions réelles
Un test avec la démarche d'un véritable attaquant, sur un objectif convenu ensemble.
- Un objectif défini avec vous, sans périmètre technique imposé
- Tout le possible, dans le raisonnable : technique, phishing, ingénierie sociale, accès physique
- Test de votre détection et de votre capacité de réaction
- Rapport retraçant chaque étape du parcours
Idéal pour mesurer la résistance réelle d'une organisation déjà mature.
Nos recherches.
En conditions réelles.
Vulnérabilités, audits et rapports documentés par notre équipe. Chaque dossier est un terrain réel, pas un exercice.
Une journée d'audit à l'Université de Strasbourg
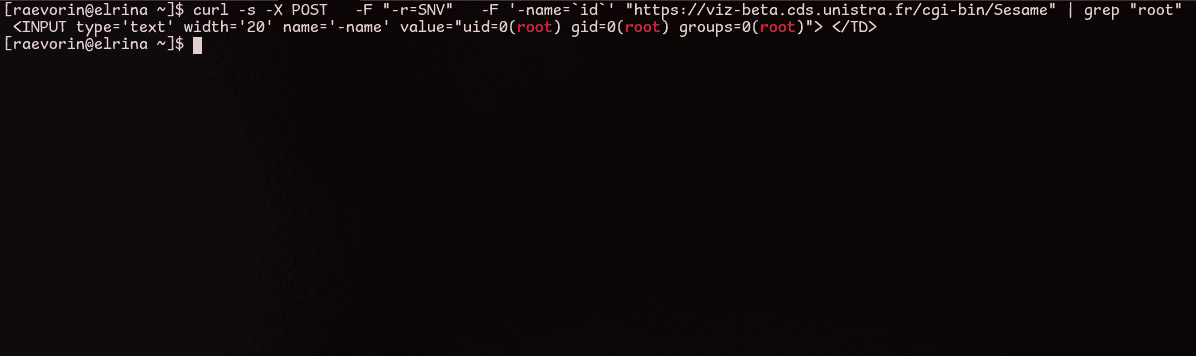
Une seule journée, un périmètre déjà éprouvé par d'autres chercheurs, et pourtant onze failles, dont sept critiques. Récit d'un audit mené à la main sur le programme de bug bounty de l'Université de Strasbourg.
L'Université de Strasbourg est la seule université à proposer un programme de bug bounty et un « Hall of Fame ». Timothée et moi-même avons décidé d'y consacrer une journée complète d'audit, en partant du principe que plusieurs chercheurs étaient déjà passés avant nous.
 Lire la recherche →
Le contrôle d'accès, faille la plus fréquente et la plus simple à corriger
NIS 2 : ce que la directive change vraiment pour une PME
Vos systèmes, testés
par ceux qui savent
les casser.
Chaque test combine expertise humaine, méthodologie et outils spécialisés. Nous automatisons ce qui peut l'être pour couvrir plus largement la surface d'attaque, puis nous analysons, vérifions et exploitons les résultats avec un regard d'expert. L'objectif : distinguer les vrais risques du simple bruit technique.
Nos expertises en cybersécurité
Une approche complète pour sécuriser vos systèmes.
Nous intervenons sur l'ensemble de votre surface d'attaque, de l'application au cloud. Toujours de la même façon : à distance, à la main, sur un scope écrit et autorisé.
Applications web & API
Portails clients, back-offices, API REST et GraphQL. Contournement d'authentification, injections, logique métier, escalade de privilèges.
Injection · XSS · CSRF · Authentification · API · Logique métier
Cloud & Infrastructure
AWS, GCP, Azure. Droits trop larges, buckets ouverts, secrets exposés, services non durcis, rebonds réseau.
AWS · Azure · GCP · Serveurs · Infrastructure as Code
Active Directory & IAM
Kerberoasting, Pass-the-Hash, ACL abusives, relations d'approbation. Jusqu'à la prise de contrôle du domaine.
AD · IAM · SSO · MFA · GPO · Mouvements latéraux
Applications mobiles
iOS et Android, via proxy ou émulateur. Stockage local, trafic réseau, surface exposée par l'API mobile.
iOS · Android · API mobile · Stockage local
Réseaux & Wi-Fi
Réseau interne et externe, points d'accès Wi-Fi. Segmentation, services exposés, interception, chemins d'accès au SI.
Wi-Fi · VLAN · Pare-feu · VPN · Segmentation
Revue de code
Lecture du code source avant mise en production. Vulnérabilités, erreurs de logique métier, dépendances à risque.
OWASP · Dépendances · Secrets · Contrôle d'accès
Sécurité IA / LLM
Applications IA et modèles de langage. Injection de prompt, fuites de données, contournement des protections.
LLM · Agents · Prompt injection · Données
Rétro-ingénierie & exploitation de binaires
Analyse de binaires et de firmwares sans le code source. Analyse du fonctionnement interne, corruption mémoire, développement d'exploits.
Rétro-ingénierie · Binaires · Corruption mémoire · Exploits
Vous voulez savoir ce qu'un attaquant trouverait chez vous ?
Un premier échange suffit pour cadrer le périmètre et vous donner un prix.